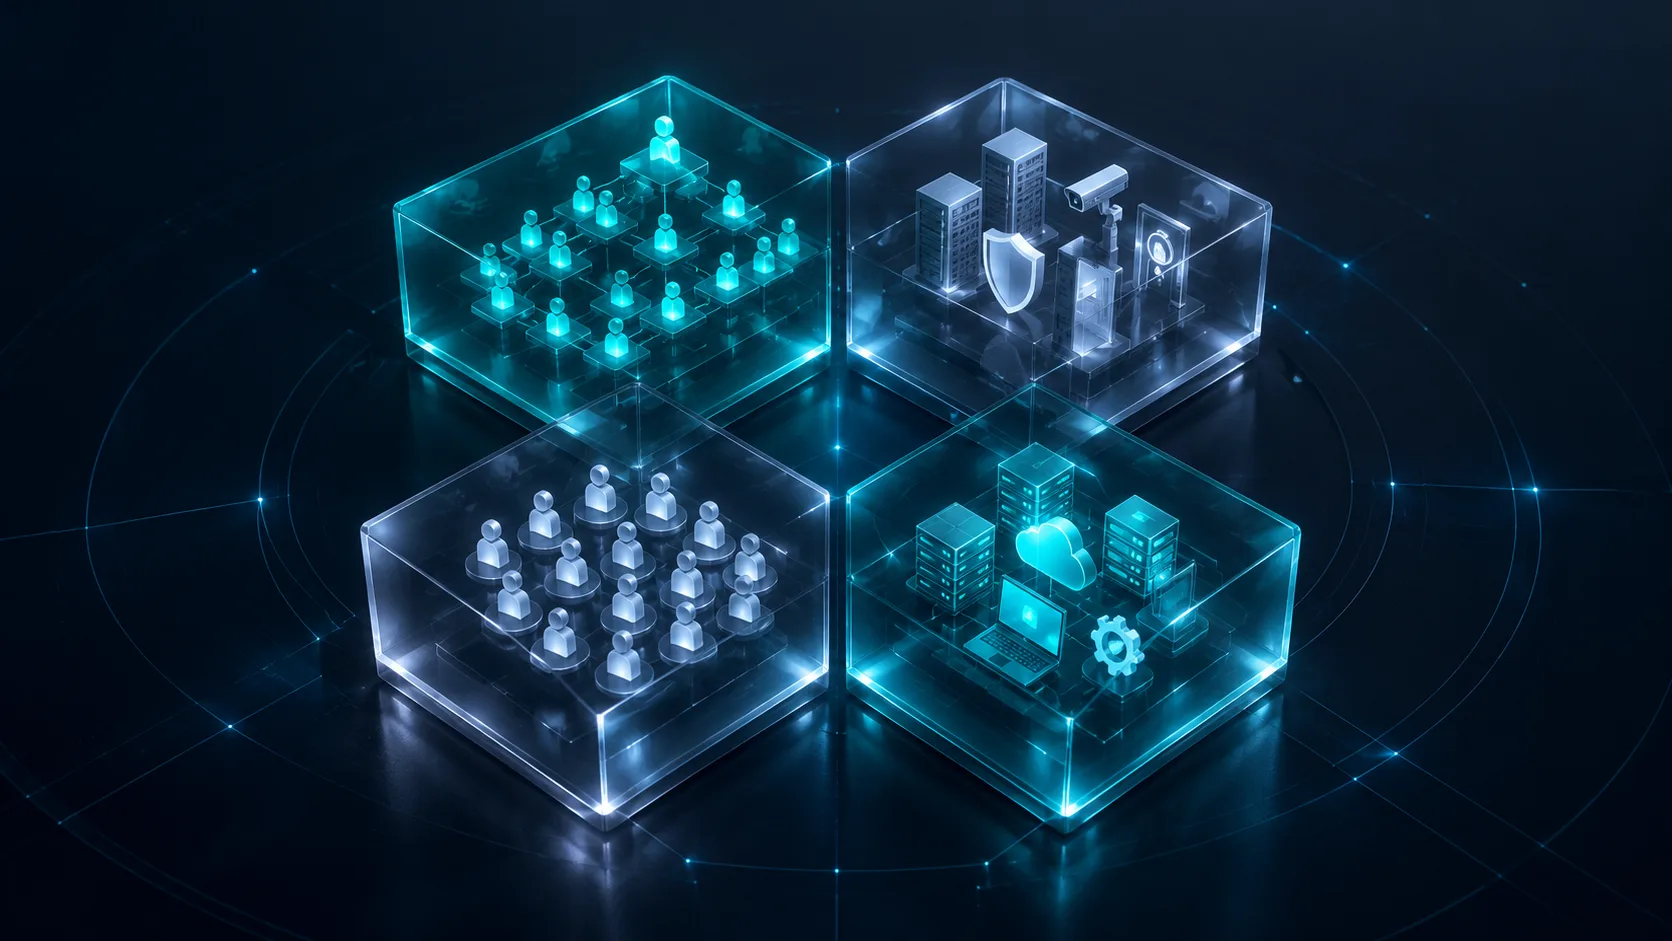
El Anexo A de la ISO 27001 es la lista de 93 medidas de seguridad (controles) entre las que tu empresa elige las que aplican a su caso. En la versión de 2022 están agrupadas en cuatro bloques: organizativos (37), de personas (8), físicos (14) y tecnológicos (34). No hay que aplicarlos todos: se aplican los que responden a tus riesgos, y los que no se justifican por escrito.
Cuando una empresa empieza con la ISO 27001, el Anexo A suele dar miedo: 93 controles con nombres como «inteligencia de amenazas» o «enmascaramiento de datos». La buena noticia es que, para una pyme, muchos son sentido común puesto por escrito, y la parte técnica se apoya en herramientas que probablemente ya tienes.
Los cuatro bloques, en lenguaje de empresa
1. Organizativos (A.5) — 37 controles
Qué piden: que la seguridad esté organizada. Políticas aprobadas, responsables definidos, inventario de lo que hay que proteger, control de quién accede a qué, cómo se trabaja con proveedores, qué se hace ante un incidente y cómo se sigue trabajando si algo falla.
Ejemplos: política de seguridad, inventario de activos, gestión de altas y bajas de accesos, seguridad en los contratos con proveedores, plan de respuesta a incidentes, cumplimiento del RGPD.
Quién lo hace: sobre todo la dirección y el responsable del sistema, con ayuda del consultor.
2. De personas (A.6) — 8 controles
Qué piden: que las personas que trabajan contigo sepan qué se espera de ellas en seguridad, antes, durante y después de su contrato.
Ejemplos: comprobaciones al contratar, cláusulas de confidencialidad, formación y concienciación periódica, qué pasa cuando alguien se va, teletrabajo, cómo se comunica un incidente.
Quién lo hace: recursos humanos y la dirección. La formación se puede bonificar; lo contamos en formación en ciberseguridad para empleados.
3. Físicos (A.7) — 14 controles
Qué piden: que la oficina y los equipos estén protegidos físicamente.
Ejemplos: control de acceso a la oficina, mesas y pantallas limpias, protección de los equipos fuera de la oficina, retirada segura de equipos viejos, mantenimiento de los equipos.
Quién lo hace: la dirección y la persona que gestiona la oficina, con el proveedor informático en lo que toca a equipos.
4. Tecnológicos (A.8) — 34 controles
Qué piden: que los sistemas estén configurados de forma segura y se vigilen.
Ejemplos: verificación en dos pasos, cifrado de los portátiles, protección contra virus, actualizaciones, copias de seguridad, registro y vigilancia de la actividad, prevención de fugas de datos, seguridad de la red.
Quién lo hace: tu proveedor informático. Si usas Microsoft 365, gran parte se configura ahí: lo detallamos control a control en ISO 27001 con Microsoft 365: qué configurar.
Cómo se decide qué controles aplicar
- Análisis de riesgos. Qué podría pasar (robo de un portátil, fraude por correo, pérdida de datos), con qué probabilidad y qué impacto tendría.
- Elección de controles. Para cada riesgo importante, qué controles del Anexo A lo reducen.
- Declaración de aplicabilidad. Un documento que recoge los 93 controles y dice, para cada uno, si aplica, por qué, y cómo se cumple. Es el documento que más mirará el auditor.
Una pyme que trabaja en la nube, por ejemplo, puede justificar que algunos controles sobre desarrollo de software o sobre su propio centro de datos no le aplican.
Novedades de la versión 2022
Si oíste hablar de la ISO 27001 hace años, quizá recuerdes 114 controles en 14 apartados. La versión de 2022 los reorganizó en estos cuatro bloques y añadió 11 controles nuevos, entre ellos: inteligencia de amenazas, seguridad de los servicios en la nube, continuidad de las comunicaciones y la informática, seguridad física con vigilancia, gestión de la configuración, borrado de información, enmascaramiento de datos, prevención de fugas de datos, vigilancia de la actividad, filtrado web y desarrollo seguro.
La mayoría de estos controles nuevos encajan bien con lo que ya permite hacer Microsoft 365 Business Premium. Lo vimos en SGSI con Microsoft 365: Purview Compliance Manager y el Anexo A.
Lo que no es el Anexo A
- No es la norma entera. La ISO 27001 también exige el sistema de gestión: alcance, riesgos, objetivos, auditoría interna y revisión por dirección. Lo explicamos en ISO 27001 para pymes: guía paso a paso.
- No es una lista de compra. No obliga a comprar ningún producto concreto.
- No es solo informática. Casi la mitad de los controles son organizativos.
Preguntas frecuentes
¿Hay que cumplir los 93 controles? No. Se aplican los que responden a tus riesgos, y los que no se justifican en la declaración de aplicabilidad.
¿Cuánto trabajo le toca a la dirección? Más del que se suele pensar: aprobar políticas, asignar responsables y revisar el sistema periódicamente. Sin implicación de la dirección, la auditoría lo detecta.
¿Qué diferencia hay entre la ISO 27001 y la ISO 27002? La 27001 es la norma certificable y contiene la lista del Anexo A. La 27002 es una guía que explica cómo aplicar cada control.
¿Cuánto cuesta preparar todo esto? Depende del alcance y de tu punto de partida. Lo desglosamos en cuánto cuesta certificar una empresa en ISO 27001.
Te ayudamos con la parte que no sabes
En Kualum Solutions revisamos los 93 controles contigo, documentamos cuáles aplican y por qué, implantamos los controles técnicos sobre tu Microsoft 365 y te acompañamos hasta la auditoría. La certificación la emite el organismo acreditado que elijas.
👉 Ver la preparación de ISO 27001 o reserva una reunión de 30 minutos y vemos tu caso.